
Bagi siapa saja yang pernah bekerja mengurus jaringan komputer kantor atau sekadar jadi rujukan tempat bertanya keluarga saat ponsel mendadak ngadat, Anda pasti hafal betul betapa susahnya mendisiplinkan manusia soal keamanan digital. Kita bisa saja menggelontorkan uang puluhan juta rupiah untuk membeli lisensi antivirus kelas korporat, memasang firewall berlapis, dan mewajibkan autentikasi dua faktor di semua aplikasi. Namun seluruh benteng pertahanan itu biasanya langsung jebol hanya gara-gara satu hal sepele: rasa malas pengguna yang menempelkan secarik kertas berisi kata sandi di pinggir layar monitor.
Kita kerap mengira bahwa kecerobohan semacam ini hanyalah monopoli bapak-bapak pengguna WhatsApp grup ronda atau pegawai magang yang belum paham prosedur operasional standar. Namun ketika kecerobohan serupa dilakukan oleh seorang prajurit tempur profesional di garis depan pertahanan sebuah aliansi militer global, leluconnya mendadak berubah menjadi tragedi spionase yang memalukan.
Sebagaimana diungkap dalam laporan investigasi Ars Technica pekan ini, seorang prajurit infanteri kawakan asal Inggris, Kopral Daniel Barton-Kennedy dari Batalyon 1 Resimen Duke of Lancaster, resmi dijatuhi vonis hukuman sepuluh bulan penjara militer dan diturunkan pangkatnya ke tingkat prajurit biasa. Penyebabnya terdengar sepele bagi orang awam: ia berkali-kali membangkang perintah komandan untuk mencopot kartu SIM fisik dari ponsel pintar pribadinya saat ditugaskan dalam misi pengamanan NATO di Estonia, persis di bibir perbatasan wilayah Rusia.
Sebelum diberangkatkan ke perbatasan yang suhunya sedang panas dingin itu, jajaran komando militer Inggris sesungguhnya telah berkali-kali memberikan pengarahan operasional yang sangat gamblang. Peraturannya tegas dan tidak membuka ruang kompromi: seluruh prajurit wajib mencopot kartu SIM asal Inggris sebelum mendarat di negara Baltik tersebut. Logikanya sederhana, menara BTS seluler di dekat perbatasan negara musuh memiliki kemampuan otomatis untuk memindai lalu lintas jaringan. Begitu ada sinyal kartu SIM asing yang aktif mencari sambungan operator lokal, menara pemancar lawan bisa langsung mengendus koordinat geografis barak militer, memetakan pergerakan pasukan, hingga mencegat paket data yang beterbangan di udara.
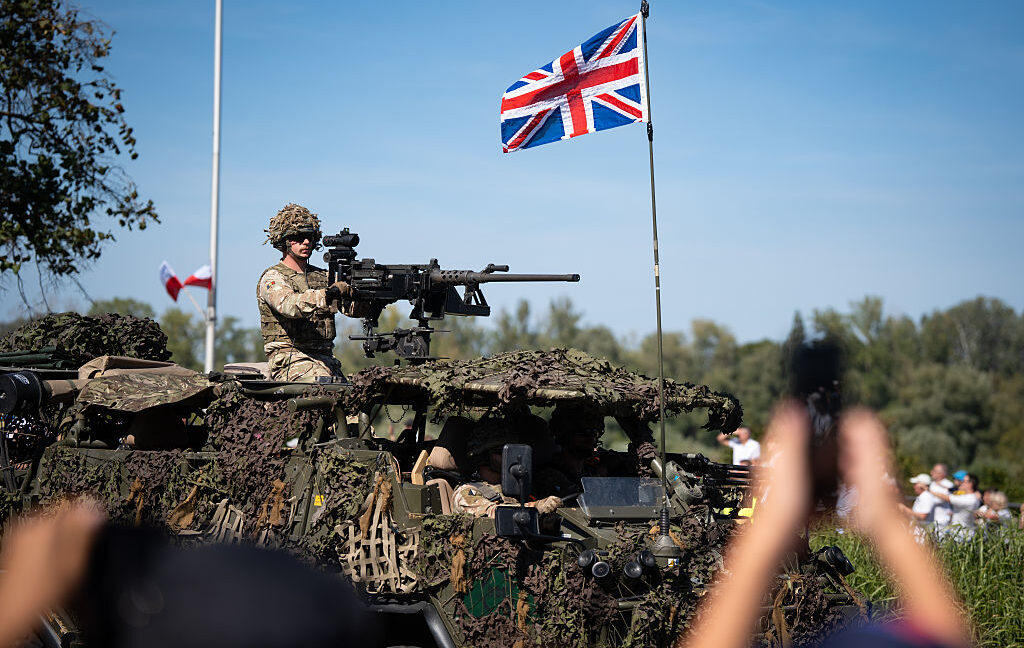
Namun bagi sang kopral yang sudah berdinas lebih dari tujuh tahun, aturan ketat tersebut rupanya dianggap angin lalu. Entah karena dorongan rindu mengabari sanak keluarga di kampung halaman, takut ketinggalan gosip di linimasa media sosial, atau sekadar enggan repot mencari tusukan jarum kartu SIM, ia tetap membiarkan cip selulernya tertanam manis di dalam smartphone miliknya.
Pihak intelijen musuh tentu tidak menyia-nyiakan durian runtuh ini. Tanpa perlu mengerahkan agen spionase berkacamata hitam ala film Hollywood, sindikat siber lawan cukup memanfaatkan nomor telepon yang telanjur terpapar sinyal menara pengawas. Ponsel sang prajurit langsung diterobos, data pribadinya disedot, dan berkas foto intim tanpa busana milik sang kopral berhasil digondol peretas. Dari situ, mimpi buruk sesungguhnya dimulai. Sang prajurit menjadi korban pemerasan seksual (sextortion), di mana ia diancam bahwa foto-foto pribadinya akan disebarkan ke publik dan institusi militer jika ia tidak memenuhi tuntutan pihak pemeras.
Menghadapi tekanan psikologis yang mencekik, sang kopral akhirnya menyerah dan melapor ke atasannya. Alih-alih mendapatkan simpati sebagai korban peretasan, ia langsung diseret ke meja hijau mahkamah militer (court-martial). Majelis hakim militer tidak memberikan ampun, bukan semata karena foto intimnya bocor, melainkan karena ia secara sadar telah melanggar perintah sah atasan yang mempertaruhkan keselamatan nyawa rekan-rekan satu batalyonnya di medan operasi.
Kasus memalukan di perbatasan Baltik ini menjadi cermin telanjang bagi kita semua mengenai ilusi privasi digital di era ponsel pintar. Kita sering kali merasa terlalu penting untuk disadap, atau sebaliknya, merasa diri kita terlalu remeh sehingga mengira para penjahat siber tidak akan sudi melirik data pribadi kita. Banyak orang di tanah air baru kalang kabut ketika mencurigai baterai HP yang mendadak boros karena spyware atau panik berjamaah tiap kali muncul gosip miring perihal skandal penyadapan alat sadap LIMS yang menyasar pejabat tinggi negara.
Padahal, celah keamanan siber paling mematikan di kolong langit hampir tidak pernah berasal dari kehebatan baris kode pemrograman musuh. Celah terbesar itu bernama kebiasaan manusia yang malas menuruti prosedur demi sejumput kenyamanan sesaat. Korporasi teknologi boleh saja memamerkan enkripsi ujung-ke-ujung paling mutakhir di dunia, tetapi benteng secanggih apa pun akan selalu runtuh seketika jika penggunanya masih merasa mencopot kartu SIM seukuran kuku jari kelingking adalah pekerjaan yang terlalu melelahkan.
Kalau prajurit terlatih dengan seragam tempur lengkap saja bisa tersungkur ke sel tahanan cuma karena sepotong plastik kartu seluler, bayangkan betapa rapuhnya nasib data kita yang setiap hari bebas memasang aplikasi pinjaman online dan login WiFi gratisan di warkop pinggir jalan.


